


AOMEI Backupper: os servidores de atualização foram atacados e instalaram uma porta das traseiras em PCs — o que aconteceu e como verificar o teu
O AOMEI Backupper, um programa popular no Windows para fazer cópias de segurança e clonar discos, com uma versão grátis, foi usado para espalhar malware. Investigadores da ManageEngine e do grupo de segurança da Google (GTIG e Mandiant) descobriram que atacantes mexeram nos servidores de atualização e de notificações da AOMEI e puseram o próprio programa a descarregar e a instalar uma porta das traseiras (backdoor) nos PCs, sem o utilizador fazer nada.
Como funcionou o ataque
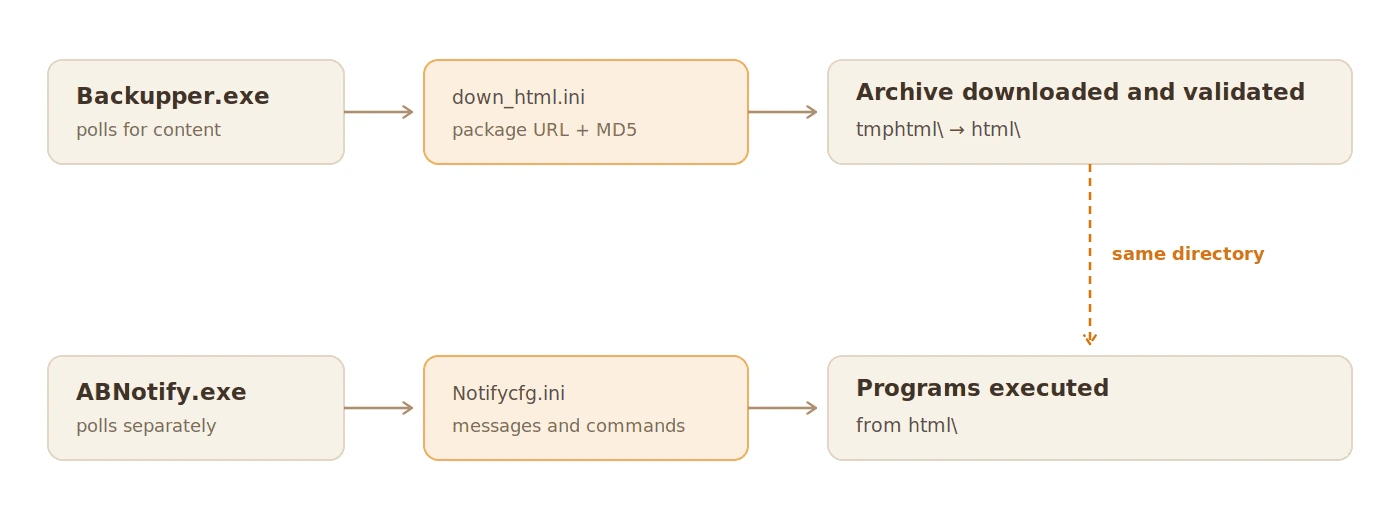
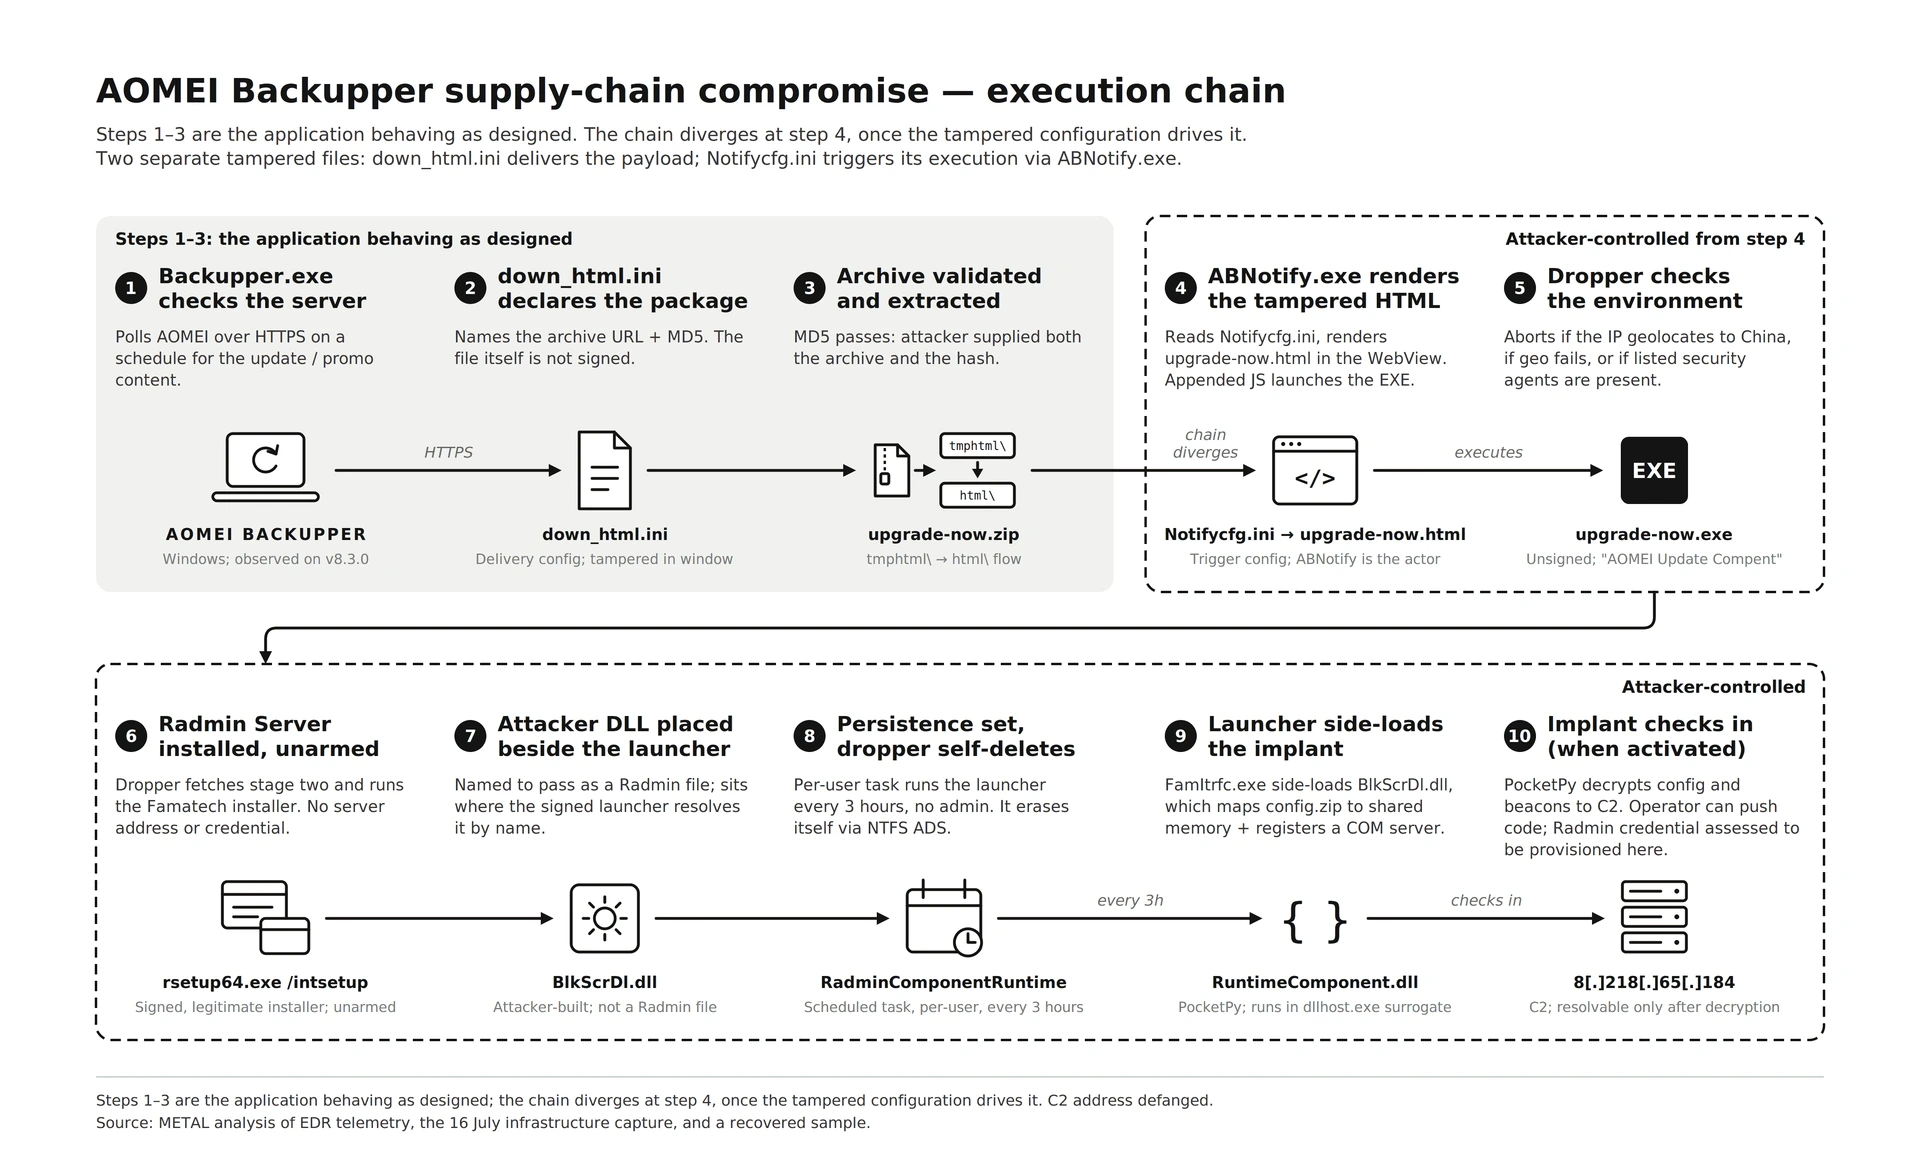
O AOMEI Backupper consulta regularmente dois ficheiros de configuração nos servidores da empresa: um diz de onde se descarregam as atualizações (down_html.ini) e o outro controla as notificações que aparecem no programa (Notifycfg.ini). Os atacantes alteraram os dois por poucos minutos de cada vez:
- o primeiro passou a apontar para um ficheiro ZIP malicioso, com a "assinatura" de verificação também alterada para o programa o aceitar como bom;
- o segundo fazia a notificação abrir e correr o conteúdo desse ZIP sozinha.
Depois repunham os ficheiros originais, o que tornou o ataque muito difícil de detetar. A Google confirmou o mecanismo nos seus próprios testes.
Quando aconteceu e quem foi afetado
Foram detetadas três janelas, todas curtas (horas de Portugal):
- 28 de maio, das 6h40 às 6h50;
- 16 de julho, das 9h33 às 9h39;
- 20 de julho, das 11h35 às 11h40.
Qualquer PC que procurasse atualizações nesses minutos podia ser atingido. As vítimas conhecidas são empresas e universidades nos EUA, Austrália, Índia, Singapura, Espanha e Suíça, mas o ataque não escolhia alvos. Segundo a ManageEngine, a atividade começou já em abril e afetou a versão 8.3.0 e as mais recentes.
O malware tem duas partes: o CROSSROAD, que se instala e fica a correr através de uma tarefa agendada, e o SHINYROAD, uma porta das traseiras que usa peças legítimas do programa de controlo remoto Radmin para dar acesso ao PC. No ataque de 20 de julho, os atacantes tentaram ainda roubar as credenciais do Windows (hashes NTLM) através de uma janela invisível.
Como verificar o teu PC
A AOMEI diz que já atualizou e corrigiu os servidores, mas isso não limpa os PCs que já foram infetados. Se usas o AOMEI Backupper desde a primavera, vale a pena verificar:
- Abre o Agendador de Tarefas do Windows e procura uma tarefa chamada RadminComponentRuntime.
- Vê se existe a pasta C:\Program Files (x86)\rserver30 (a instalação do Radmin), se nunca instalaste o Radmin.
- Na pasta do AOMEI Backupper, procura ficheiros .exe nas subpastas html\upgrade-now e tmphtml — não deviam estar lá.
- Corre uma análise completa com o Microsoft Defender ou com o teu antivírus atualizado.
Se encontrares alguma destas coisas, desliga o PC da rede, muda as palavras-passe a partir de outro computador e pede ajuda para limpar o sistema — numa infeção destas, o mais seguro é reinstalar o Windows.
A resposta da AOMEI
A empresa começou por dizer que os ficheiros podiam ter sido alterados "pelo caminho" e que não havia sinais de intrusão; a ManageEngine contestou, dizendo que a alteração foi feita nos próprios servidores da AOMEI. Mais tarde, a AOMEI disse ter atualizado os servidores, corrigido possíveis falhas e aberto uma investigação interna liderada pelo seu diretor técnico. Ainda não explicou como os atacantes entraram.
Não é o primeiro problema de segurança a mexer com o Windows este mês: a atualização de outubro corrigiu uma falha que já estava a ser usada em ataques e veio com problemas no Smart App Control.
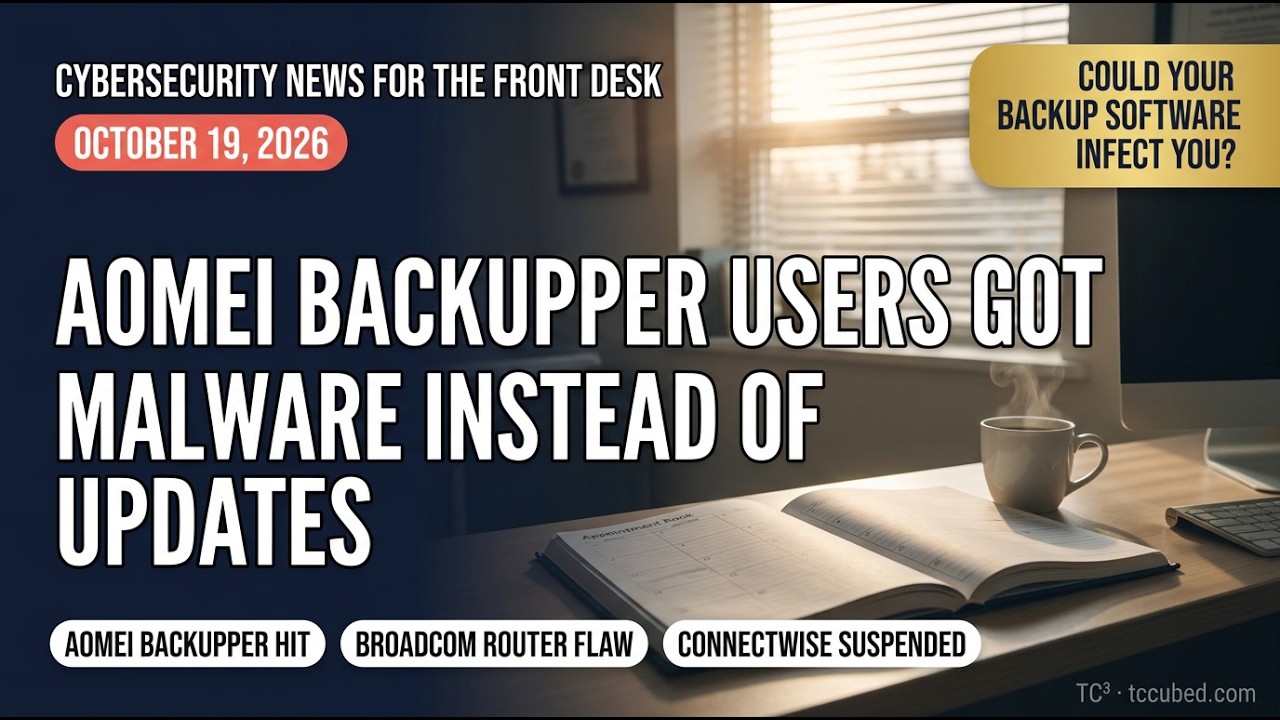
O ataque ao AOMEI Backupper explicado no programa de segurança do canal TC3VideoChannel (em inglês):
 O YouTube pode guardar cookies quando carregares.
Usas algum programa para fazer cópias de segurança do teu PC? Vota e diz-nos nos comentários qual.
Fazes cópias de segurança do PC?
- Sim, com o AOMEI0%
- Sim, com outro programa0%
- Só na nuvem0%
- Nunca fiz0%
Se tens dúvidas sobre se o teu PC foi afetado, passa na CHIP7 Portimão: verificamos o sistema e ajudamos a limpar e a reinstalar o Windows, guardando os teus ficheiros.
0 comentários
Ainda ninguém comentou. Começa tu.